Domain fvdi.de kaufen?
Wir ziehen mit dem Projekt
fvdi.de um.
Sind Sie am Kauf der Domain
fvdi.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain fvdi.de kaufen?
Was ist der Supermicro Turbo-Modus?
Der Supermicro Turbo-Modus ist eine Funktion, die es ermöglicht, die Leistung eines Prozessors vorübergehend zu erhöhen, um die Leistung bestimmter Anwendungen zu verbessern. Durch den Turbo-Modus können Prozessoren ihre Taktfrequenz automatisch erhöhen, wenn zusätzliche Leistung benötigt wird. Dies kann dazu beitragen, die Leistungsfähigkeit des Systems insgesamt zu steigern, ohne die Stabilität zu beeinträchtigen. Der Turbo-Modus wird von Supermicro in einigen ihrer Motherboards und Serverlösungen unterstützt, um eine optimale Leistung zu gewährleisten. **
Ist das AOM auf Windows 10 zu klein?
Das Aussehen des AOM auf Windows 10 kann von verschiedenen Faktoren abhängen, wie zum Beispiel der Bildschirmauflösung und den individuellen Einstellungen des Benutzers. Es ist möglich, dass das AOM auf einigen Systemen als zu klein empfunden wird, während es auf anderen Systemen angemessen erscheint. In solchen Fällen können die Anpassung der Bildschirmauflösung oder die Änderung der Anzeigeeinstellungen helfen, das Problem zu beheben. **
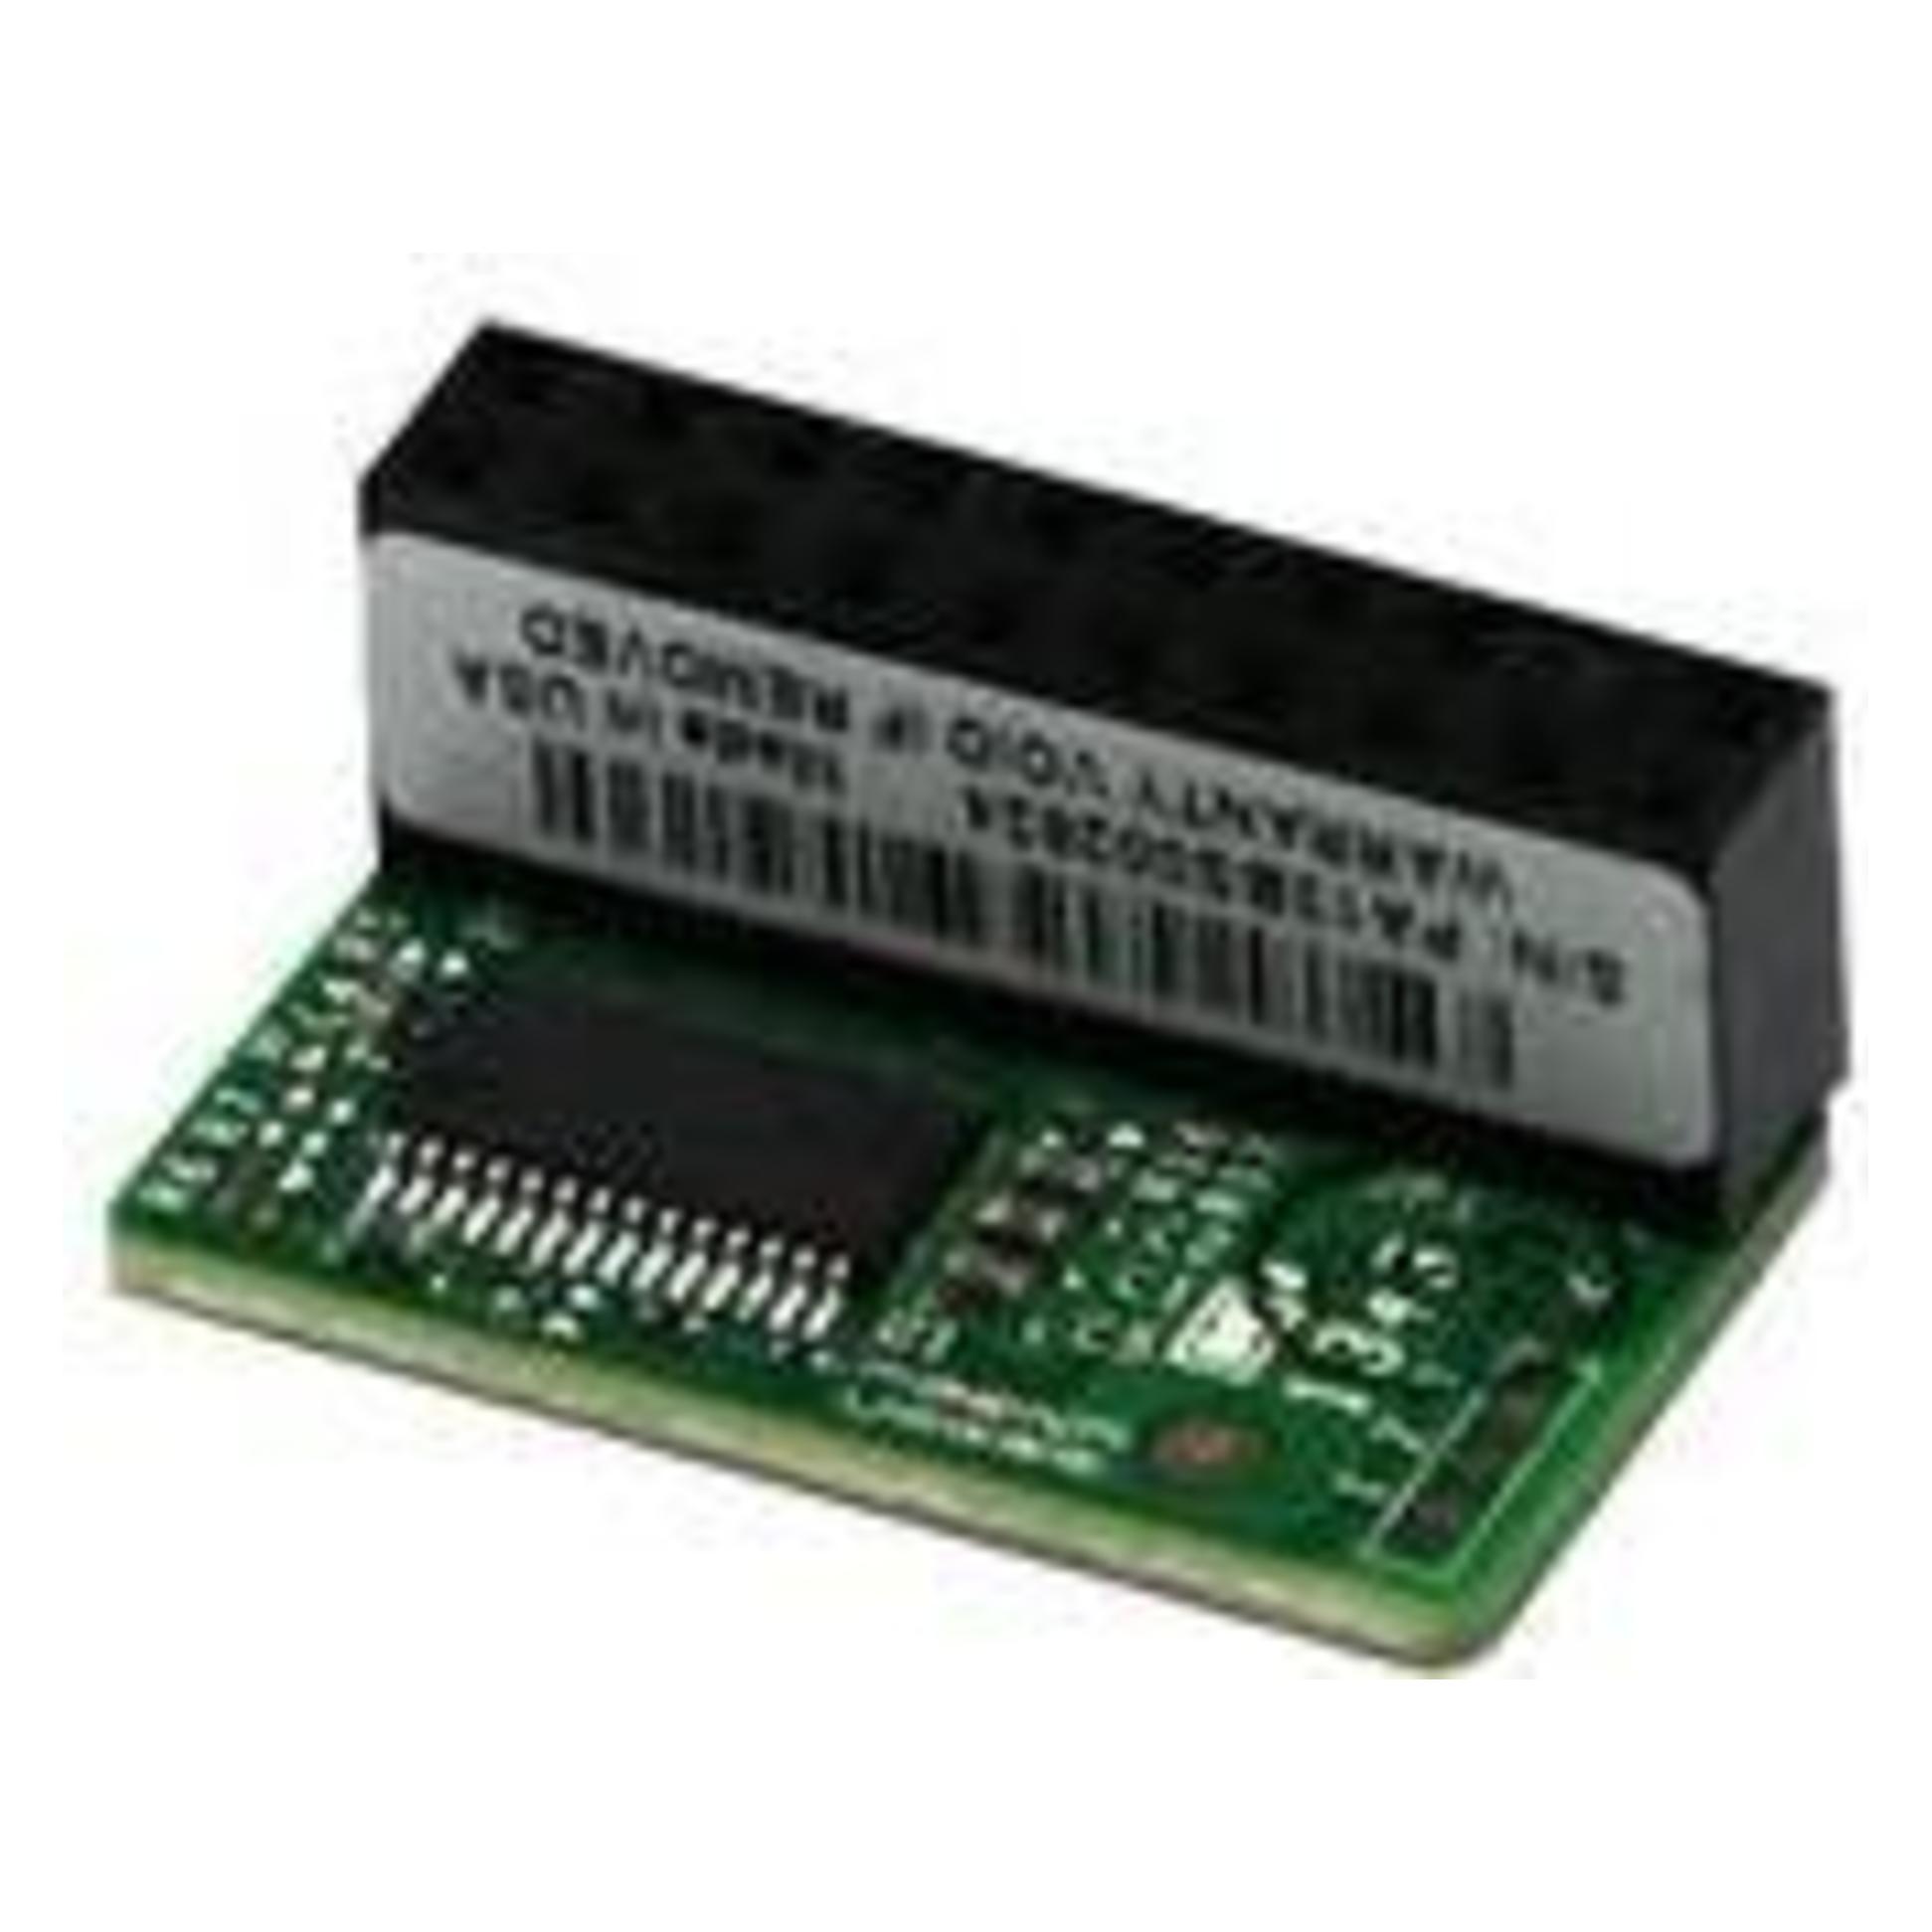
Ähnliche Suchbegriffe für Supermicro-Hardwaresicherheitschip-AOM-TPM-9665H-C
Top-Angebote
Produkte zum Begriff Supermicro-Hardwaresicherheitschip-AOM-TPM-9665H-C:
-
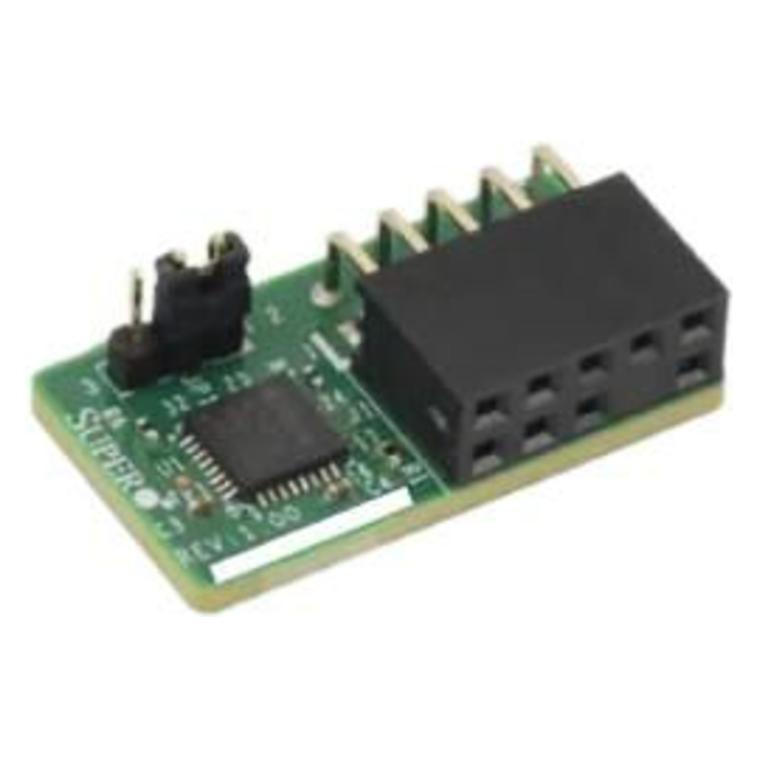
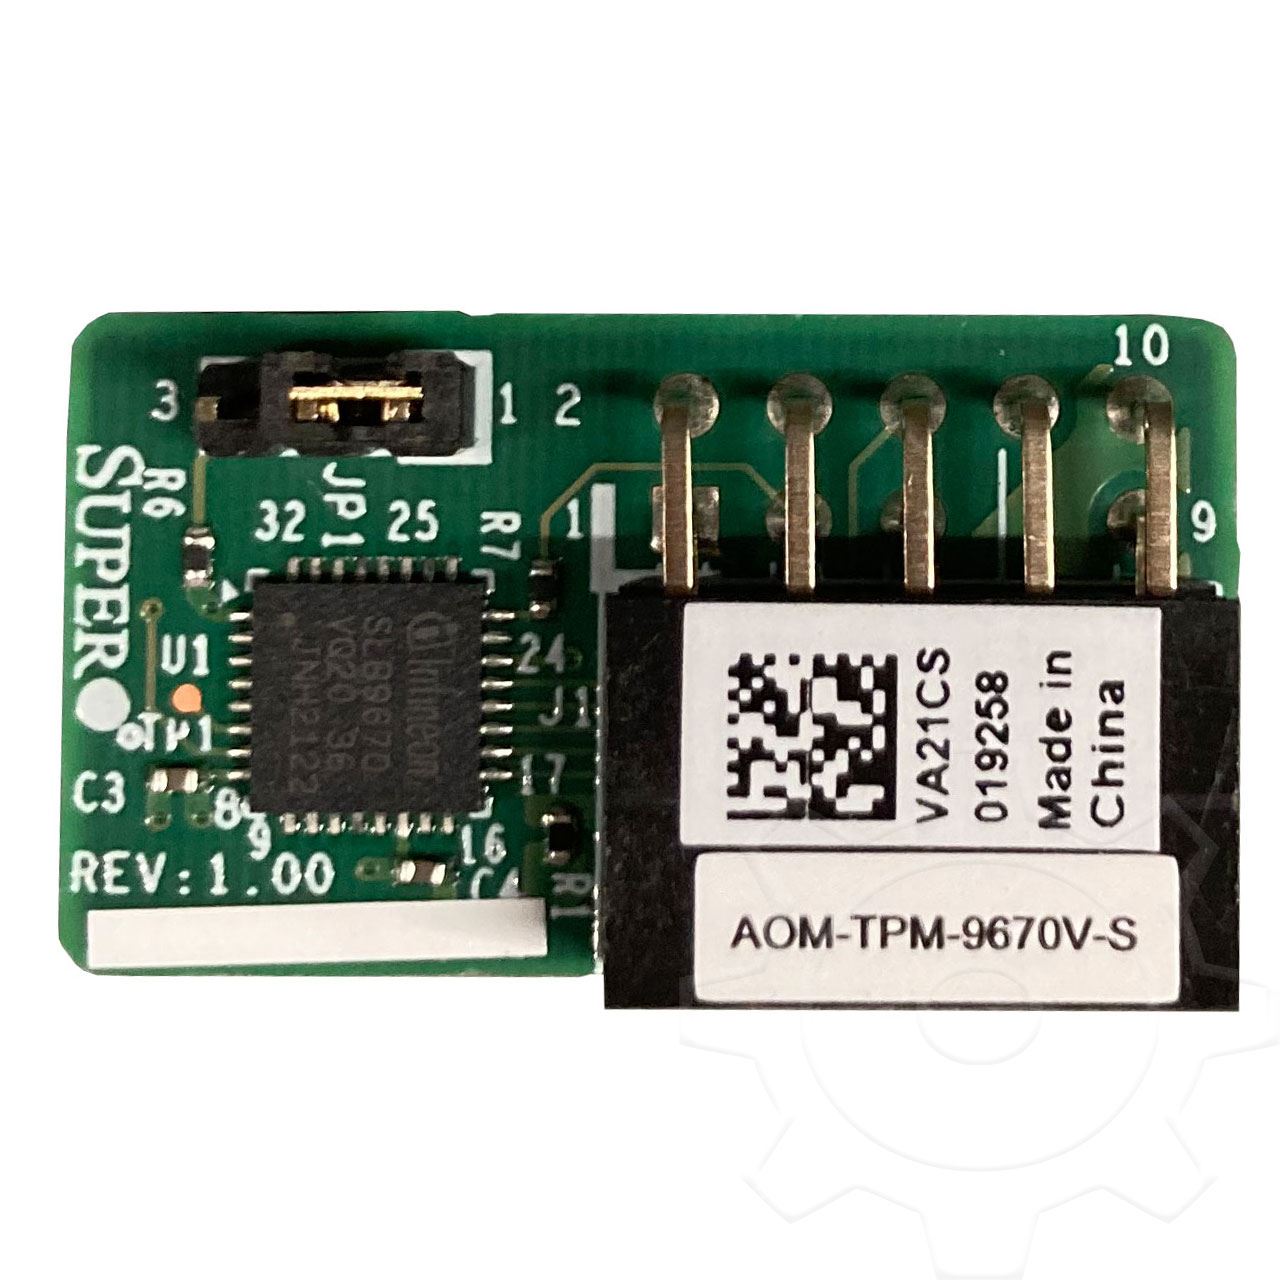
Supermicro Add-on Modul AOM-TPM-9665V-C (AOM-TPM-9665V-C)Produktbeschreibung: Supermicro AOM-TPM-9665V-C - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 0,8 cm x 2,6 cm x 2,5 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Zufallszahlengenerator (ZZG), Tick-Counter mit Sabotageüberwachung, Schutz gegen Wörterbuchangriff, Endorsement-Schlüssel (ES), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE)51,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Subke, Peter: FahrzeugdiagnoseFahrzeugdiagnose , Grundlagen, Bussysteme, Protokolle, Anwendungen , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Erscheinungsjahr: 20240318, Produktform: Kartoniert, Autoren: Subke, Peter, Seitenzahl/Blattzahl: 360, Keyword: Automobil; Automobilelektronik; Datenaustausch; Datenkommunikation; Diagnosekommunikation; Elektriksystem; Elektronik; Elektroniksystem; Fahrzeugsteuergeräte; Kraftfahrzeugelektronik, Fachschema: Elektronik - Elektroniker~Regelungstechnik~Fahrzeug - Fahrzeugbau - Fahrzeugtechnik, Fachkategorie: Mess- und Automatisierungstechnik~Fahrzeugbau~Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 172, Höhe: 17, Gewicht: 696, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie konfiguriere ich das RAID beim Supermicro X8STi-F?
Um das RAID beim Supermicro X8STi-F zu konfigurieren, müssen Sie zunächst das BIOS des Systems aufrufen. Dort sollten Sie die Option "Integrated Peripherals" oder ähnliches finden, unter der Sie das RAID-Setup finden können. Wählen Sie die gewünschte RAID-Konfiguration aus (z.B. RAID 0, RAID 1, etc.) und speichern Sie die Einstellungen. Starten Sie das System neu und folgen Sie den Anweisungen auf dem Bildschirm, um das RAID einzurichten. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff Supermicro-Hardwaresicherheitschip-AOM-TPM-9665H-C:
-
Supermicro AOM-TPM-9665H, Server ZubehörDer Trusted Platform Module AOM-TPM-9665H(-S/-C) von Supermicro mit TCG 2.0 speichert Informationen wie Schlüssel, Passwörter und digitale Zertifikate und bietet zusätzlichen Schutz gegen externe Softwareangriffe und physischen Diebstahl. Das TPM implementiert eine Vertrauensbasis, die während des Systemstartprozesses initiiert wird, um ein Vertrauensniveau zu etablieren, indem es Messungen über die laufende Umgebung und das Betriebssystem für vertrauenswürdige Berichterstattung sammelt. Die Sicherheit des gesamten Systems hängt von dem Schutz und der Geheimhaltung des kryptografischen Systems ab, insbesondere gegen unbefugten Zugriff oder Manipulation von Schlüsselmaterial. Das AOM-TPM-9665H(-S/-C) von Supermicro ermöglicht es einem Computersystem, Anwendungen sicherer auszuführen, eine sicherere Umgebung für den Remote-Zugriff zu schaffen und elektronische Transaktionen sowie digitale Kommunikation sicher durchzuführen. Hauptmerkmale sind: - TCG 2.0 konformer Trusted Platform Module (TPM) - Mikrocontroller in 0,22/0,09 μm CMOS-Technologie - Konforme eingebettete Software - EEPROM für TCG-Firmware-Verbesserungen sowie Benutzerdaten und Schlüssel - Hardware-Beschleuniger für SHA-1 und SHA-256 Hash-Algorithmen - Wahrer Zufallszahlengenerator (TRNG) - Tick-Zähler mit Manipulationsüberwachung - Schutz gegen Wörterbuchangriffe - Allgemeine Eingangs-/Ausgangsschnittstelle - Unterstützung für Intel® Trusted Execution Technology (TXT) - Vollständige Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Energiesparender Schlafmodus.48,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Supermicro Add-on Modul AOM-TPM-9665V-C (AOM-TPM-9665V-C)Produktbeschreibung: Supermicro AOM-TPM-9665V-C - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 0,8 cm x 2,6 cm x 2,5 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Zufallszahlengenerator (ZZG), Tick-Counter mit Sabotageüberwachung, Schutz gegen Wörterbuchangriff, Endorsement-Schlüssel (ES), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE)51,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Subke, Peter: FahrzeugdiagnoseFahrzeugdiagnose , Grundlagen, Bussysteme, Protokolle, Anwendungen , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Erscheinungsjahr: 20240318, Produktform: Kartoniert, Autoren: Subke, Peter, Seitenzahl/Blattzahl: 360, Keyword: Automobil; Automobilelektronik; Datenaustausch; Datenkommunikation; Diagnosekommunikation; Elektriksystem; Elektronik; Elektroniksystem; Fahrzeugsteuergeräte; Kraftfahrzeugelektronik, Fachschema: Elektronik - Elektroniker~Regelungstechnik~Fahrzeug - Fahrzeugbau - Fahrzeugtechnik, Fachkategorie: Mess- und Automatisierungstechnik~Fahrzeugbau~Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 172, Höhe: 17, Gewicht: 696, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Supermicro Turbo-Modus?
Der Supermicro Turbo-Modus ist eine Funktion, die es ermöglicht, die Leistung eines Prozessors vorübergehend zu erhöhen, um die Leistung bestimmter Anwendungen zu verbessern. Durch den Turbo-Modus können Prozessoren ihre Taktfrequenz automatisch erhöhen, wenn zusätzliche Leistung benötigt wird. Dies kann dazu beitragen, die Leistungsfähigkeit des Systems insgesamt zu steigern, ohne die Stabilität zu beeinträchtigen. Der Turbo-Modus wird von Supermicro in einigen ihrer Motherboards und Serverlösungen unterstützt, um eine optimale Leistung zu gewährleisten. **
-
Ist das AOM auf Windows 10 zu klein?
Das Aussehen des AOM auf Windows 10 kann von verschiedenen Faktoren abhängen, wie zum Beispiel der Bildschirmauflösung und den individuellen Einstellungen des Benutzers. Es ist möglich, dass das AOM auf einigen Systemen als zu klein empfunden wird, während es auf anderen Systemen angemessen erscheint. In solchen Fällen können die Anpassung der Bildschirmauflösung oder die Änderung der Anzeigeeinstellungen helfen, das Problem zu beheben. **
-
Wie konfiguriere ich das RAID beim Supermicro X8STi-F?
Um das RAID beim Supermicro X8STi-F zu konfigurieren, müssen Sie zunächst das BIOS des Systems aufrufen. Dort sollten Sie die Option "Integrated Peripherals" oder ähnliches finden, unter der Sie das RAID-Setup finden können. Wählen Sie die gewünschte RAID-Konfiguration aus (z.B. RAID 0, RAID 1, etc.) und speichern Sie die Einstellungen. Starten Sie das System neu und folgen Sie den Anweisungen auf dem Bildschirm, um das RAID einzurichten. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Ähnliche Suchbegriffe für Supermicro-Hardwaresicherheitschip-AOM-TPM-9665H-C
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.